信息安全技术 网络与信息安全软件开发的核心要素与实践指南

引言
在数字化浪潮席卷全球的今天,网络与信息安全已成为企业、政府乃至个人不可回避的核心议题。信息安全技术不再是辅助工具,而是保障业务连续性、维护数据机密性与完整性的基石。而这一切的落地,离不开一个关键载体——网络与信息安全软件。本文将深入探讨此类软件的开发过程、关键技术、行业标准与最佳实践,为相关从业者提供一份实用的参考指南。
一、网络与信息安全软件的定义与范畴
网络与信息安全软件,是指用于保护网络系统、主机、应用及数据免受攻击、泄露、篡改或破坏的软件系统。其范畴广泛,涵盖但不限于:
- 边界安全:防火墙、入侵检测/防御系统(IDS/IPS)、VPN网关
- 终端安全:杀毒软件、EDR(端点检测与响应)、DLP(数据防泄漏)
- 身份与访问管理:IAM、多因素认证(MFA)、特权账号管理
- 安全审计与监控:SIEM(安全信息与事件管理)、日志分析、UEBA
- 应用安全:WAF、代码审计工具、RASP(运行时应用自保护)
- 数据安全:加密系统、脱敏工具、数据库审计
这些软件通常需要满足高可靠性、低延迟、抗逆向、可审计等严苛要求,其开发过程远复杂于普通业务软件。
二、开发的核心原则
2.1 安全左移:将安全融入开发全生命周期
传统“先开发、后加固”的模式已无法应对快速演变的威胁。现代安全软件开发强调Security by Design,即在需求分析、架构设计阶段就引入威胁建模(如STRIDE)、安全编码规范,并在CI/CD流水线中集成SAST、DAST、SCA等自动化工具。
2.2 最小权限与纵深防御
软件自身必须遵循最小权限原则:每个模块、每个进程只拥有完成其功能所必需的最小权限。在网络、主机、应用、数据多个层面部署独立的安全控制,避免单点失效。
2.3 可观测性与可审计性
安全软件不能是“黑盒”。它需要生成详尽且防篡改的日志,支持实时监控与事后溯源。审计接口应标准化(如Syslog、CEF),并具备日志完整性保护(如哈希链、数字签名)。
三、关键技术栈
3.1 加密与密钥管理
- 算法选择:优先采用国密SM2/SM3/SM4或国际AES-256、RSA-3072、ECDSA P-384。
- 密钥生命周期:使用HSM(硬件安全模块)或KMS(密钥管理服务)进行生成、存储、轮换、销毁。
- 协议实现:TLS 1.3、IPSec、SSH需严格遵循RFC,并禁用弱套件。
3.2 入侵检测与异常行为分析
- 规则引擎:基于Snort/Suricata规则,支持自定义签名。
- 机器学习:采用隔离森林、LOF、以及深度学习(LSTM、Transformer)检测未知威胁。
- 流式处理:使用Kafka、Flink实现高吞吐量的实时事件关联。
3.3 安全隔离与沙箱
- 沙箱技术:基于seccomp、AppArmor、gVisor或硬件虚拟化(Intel VT-x、AMD-V)构建隔离环境。
- 微隔离:在容器化环境中使用Cilium、Calico实现网络策略。
3.4 代码安全与防逆向
- 静态分析:集成Fortify、Checkmarx、SonarQube并定制规则。
- 混淆与加固:使用OLLVM、Tigress对关键代码混淆,对移动端可加壳。
- 反调试与反篡改:检测ptrace、断点、内存补丁,并结合完整性校验。
四、开发流程与标准
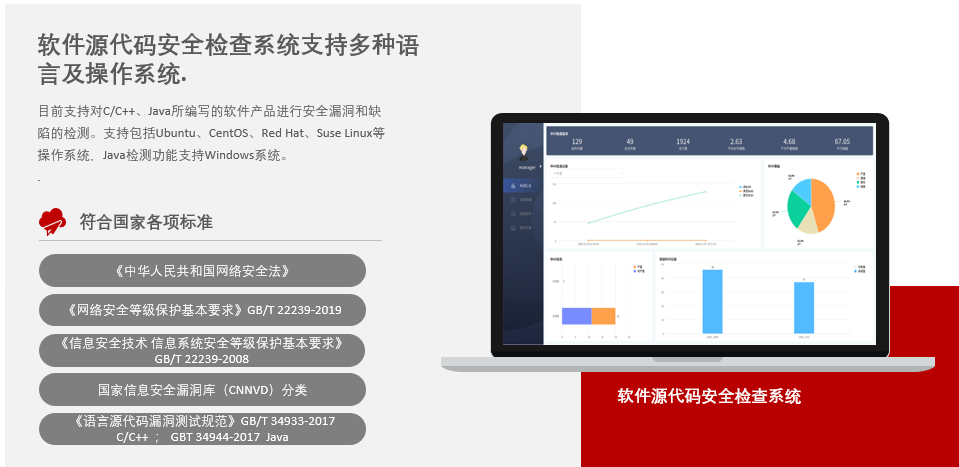
4.1 遵循的标准与合规要求
| 标准/法规 | 适用场景 |
|-----------|----------|
| ISO/IEC 27001 | 信息安全管理体系 |
| ISO/IEC 15408 (Common Criteria) | 安全产品测评认证 |
| NIST SP 800-53 | 联邦信息系统安全控制 |
| GDPR / 个人信息保护法 | 数据隐私合规 |
| 等保2.0 | 中国网络安全等级保护 |
软件在设计阶段就应映射到相应控制项,并准备认证所需文档(如安全目标、测试覆盖分析)。
4.2 生命周期模型
推荐采用DevSecOps模型:
- 需求:识别安全功能需求与合规需求。
- 设计:威胁建模、安全架构评审。
- 开发:安全编码培训、代码审查、预提交钩子。
- 测试:SAST/DAST/IAST、模糊测试、渗透测试。
- 部署:镜像签名、配置基线检查、密钥注入。
- 运维:漏洞管理、应急响应、灰度更新。
- 退役:安全销毁密钥与数据。
4.3 代码质量与安全编码
- 禁止:硬编码凭证、使用不安全函数(strcpy、gets)、忽略错误返回值。
- 推荐:使用内存安全语言(Rust、Go)开发新组件;对C/C++启用CFI、ASLR、Stack Canary,执行静态边界检查。
- 模糊测试:对解析类代码(协议、文件格式)持续运行AFL++、LibFuzzer。
五、测试与验证
1 单元测试:覆盖边界条件和异常路径,要求行覆盖率达到90%以上。
2. 集成测试:验证模块间认证、加密通道、日志汇聚。
3. 系统测试:模拟真实攻击(如MITM、重放、DDoS)评估防御有效性。
4. 渗透测试:邀请第三方团队进行黑盒/灰盒测试,出具报告并修复。
5. 认证测试:如需通过Common Criteria EAL4+或等保三级,需在授权实验室完成。
六、挑战与趋势
- 供应链安全:依赖开源库带来的风险(如Log4Shell),需通过SBOM、软件物料清单管理,并使用Sigstore签名验证。
- 云原生安全:容器、Service Mesh、Serverless带来新的攻击面,安全软件需适配K8s Admission Controller、eBPF等。
- AI对抗:攻击者利用AI生成恶意软件、绕过检测,防御方也需采用AI增强检测,但需注意模型可解释性与对抗样本鲁棒性。
- 隐私计算:联邦学习、同态加密、可信执行环境(TEE)正被集成到安全软件中,实现“数据可用不可见”。
七、
网络与信息安全软件的开发,是一场与攻击者持续博弈的工程实践。它要求开发者不仅精通编程,更要深谙安全原理、合规标准与攻防对抗。唯有将安全理念融入每一行代码、每一个流程,才能打造出真正值得信赖的产品。随着量子计算、AI与云原生的演进,安全软件本身也将不断进化——但万变不离其宗:保护数据的机密性、完整性与可用性,始终是核心使命。
如若转载,请注明出处:http://www.bianzx.com/product/2.html
更新时间:2026-10-29 02:38:01